


Quản trị rủi ro theo COSO: khó khăn và giải pháp
- Taca
- Kiến thức quản trị kiểm soát
- Cập nhật: 16 Tháng 10, 2024
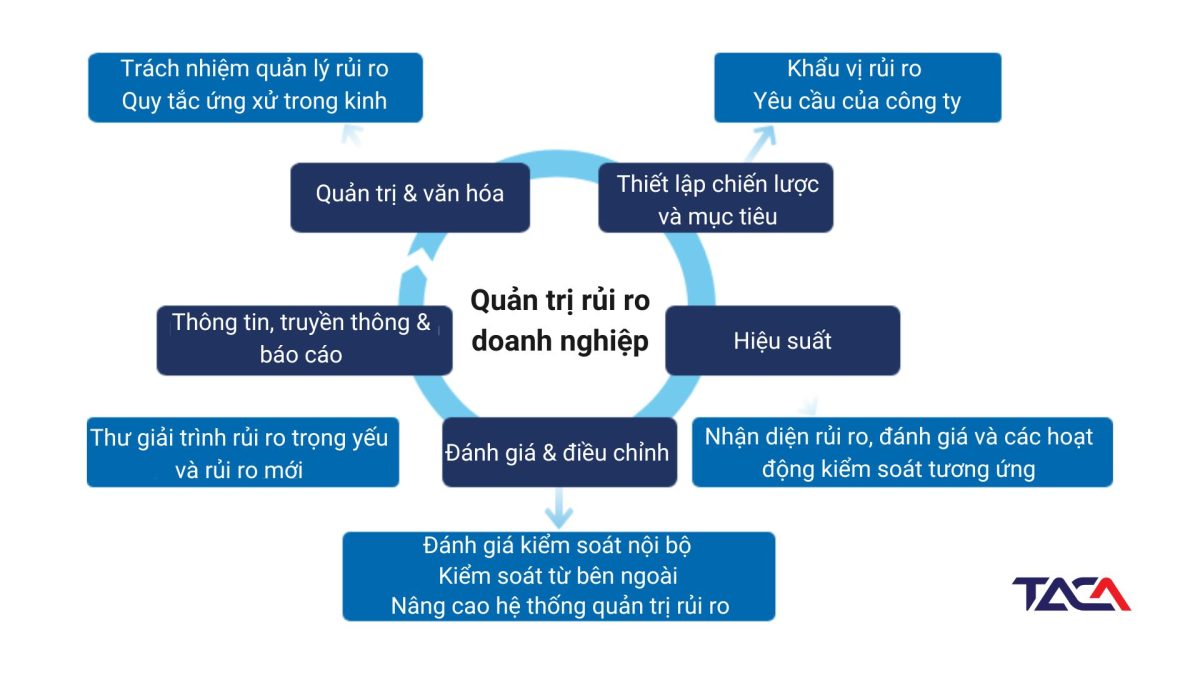
Quản trị rủi ro theo COSO được áp dụng rộng rãi trên thế giới và được doanh nghiệp trong nhiều lĩnh vực khác nhau công nhận là “công cụ” hỗ trợ đắc lực và cần thiết cho công tác quản trị và điều hành doanh nghiệp. Nhưng tại sao doanh nghiệp đã và đang áp dụng COSO mà việc quản lý rủi ro vẫn chưa đâu vào với đâu?
Những rủi ro nào khiến việc quản trị rủi ro theo COSO còn kém hiệu và giải pháp để khắc phục sự kém hiệu quả của hệ thống quản lý rủi ro trong doanh nghiệp là gì, quý độc giả hãy cùng theo dõi hết bài phân tích dưới đây.
Tại sao đã áp dụng khung quản trị rủi ro theo COSO nhưng việc kiểm soát rủi ro vẫn kém hiệu quả?
Hiểu sai hoặc áp dụng kém linh hoạt khung quản trị rủi ro theo COSO “chuẩn”
COSO – ERM là khung chuẩn để quản lý rủi ro trong doanh nghiệp và có tính bao quát đa ngành và áp dụng cho nhiều trường hợp từ cụ thể đến chi tiết. Cũng tức là mỗi doanh nghiệp trong một ngành cụ thể, và với các nhóm rủi ro đặc thù cần phải tinh chỉnh và linh hoạt tương ứng để quản trị rủi ro theo COSO hiệu quả. Và nếu những sự hiểu sai, bóp méo, tinh chỉnh không dựa bên bản chất, không phù hợp, thì việc nhìn nhận các vấn đề quản lý rủi ro doanh nghiệp qua đây cũng sẽ sai lệch và méo mó tương ứng.
Nếu doanh nghiệp thấy COSO phức tạp và khó sử dụng thì việc quản trị rủi ro theo COSO cũng vậy, phức tạp thậm chí là không cần thiết. Nhưng ngược lại, COSO – ERM đã được tinh chỉnh, lược bỏ những phần kém quan trọng và được ứng dụng linh hoạt cho các loại rủi ro đặc trưng của doanh nghiệp, thì việc quản lý rủi ro thông qua khung này sẽ mang lại hiệu quả rõ rệt
Vậy câu hỏi đặt ra là tại sao chúng ta lại phải quản trị rủi ro theo COSO? Việc tiếp cận quản trị rủi ro theo COSO (hoặc bất kì một khung chuẩn quản trị rủi ro nào khác) đồng nghĩa với cách tiếp cận có hệ thống, có quy trình và có khoa học: tất cả các khía cạnh về quản trị rủi ro doanh nghiệp đểu được đặt lên “bàn cân”. Và việc cắt gọt đi những thứ đã có hoặc thêm thắt một số vào một khung hoàn chỉnh thì sẽ dễ dàng, tiết kiệm thời gian và mang lại hiệu quả nhanh chóng hơn so với việc xây mới (trong đa số trường hợp kinh doanh thì là thế).
Một số những vấn đề về COSO khi lựa chọn quản trị rủi ro theo COSO:
Khung quản trị rủi ro theo COSO làm “xáo trộn” khuôn khổ đã có (cấu trúc, chính sách bên trong tổ chức)? COSO bao gồm các quy trình cụ thể để đánh giá rủi ro, xử lý rủi ro, giám sát rủi ro và xem xét rủi ro. Chúng cần được xem xét riêng biệt khi khuôn khổ hoạt động ở cấp độ tổ chức trong khi quy trình là quy trình mà khuôn khổ tìm cách tích hợp vào tất cả các quy trình tổ chức quan trọng nơi các quyết định được đưa ra. Nếu không rõ ràng về chiến lược và có người dẫn dắt điều hướng thì trường hợp này hoàn toàn có thể xảy ra.
Áp dụng khung quản trị theo COSO cũ kỹ không có sự update có ảnh hưởng đến việc thực hiện? Khung quản trị rủi ro theo COSO được cập nhật theo sự biến động của môi trường kinh doanh hiện đại. Nếu doanh nghiệp vấn đang áp dụng khung COSO từ 2004 hoặc 2013 thì có lẽ đã đến lúc thay đổi và cập nhật lên khung COSO -ERM (2017).Việc update này nằm ở câu chuyện khi công ty mở rộng quy mô và tăng nguồn lực, tăng doanh thu đồng nghĩa với tăng rủi ro mà doanh nghiệp không nâng cấp hệ thống quản trị rủi ro (khung quản trị rủi ro vẫn nguyên sơ từ thời đồ đá, chỉ phù hợp khi doanh nghiệp còn nhỏ), dẫn đến những tình huống “trở tay không kịp”.
Việc kiểm soát nội bộ, update hệ thống quản trị rủi ro nên được tiền hành thường xuyên, không có sự bắt buộc nào về thời gian cụ thể vì nó còn phụ thuộc và đặc thù các ngành có mức độ rủi ro khác nhau, nhưng theo kinh nghiệm đã từng thực chiến đi tư vấn ở nhiều doanh nghiệp, Taca đưa ra thời gian định kỳ nên là 1 năm/ lần.
Khung quản trị rủi ro theo COSO quá phức tạp cho doanh nghiệp nhỏ? Như đã đề cập ở trên, từ khung COSO chuẩn, doanh nghiệp cần tỉnh chỉnh, thêm bớt ở mức độ nhất định thì với fix được với doanh nghiệp (dù lớn dù nhỏ). Tuy nhiên nếu doanh nghiệp nhỏ mới đang ở giai đoạn đầu của hành trình trưởng thành thành trong quản lý rủi ro, Taca cũng đưa ra option thay thế là khung ISO, có cách tiếp cận có vẻ đơn giản hơn.
COSO là một khuôn khổ nhiều lớp và phức tạp có thể gây nản lòng khi triển khai đầy đủ. ISO 31000 dễ hiểu hơn và bao gồm các mô tả về các bước quản lý rủi ro cùng với lời khuyên thực tế về cách thức quản lý rủi ro nên được tích hợp vào các quy trình ra quyết định. Nó cũng bao gồm các tiêu chí hiệu suất mà một tổ chức có thể sử dụng để đánh giá xem cách tiếp cận quản lý rủi ro của mình có hiệu quả hay không . Tiêu chuẩn này lý tưởng cho bất kỳ ai đang tìm kiếm danh sách kiểm tra để giúp đưa ra quyết định về sáng kiến ERM (quản trị rủi ro doanh nghiệp hoặc có kinh nghiệm với các hệ thống quản lý dựa trên ISO khác.
Tuy nhiên, khuôn khổ COSO có những ý tưởng và lời khuyên có thể được sử dụng để bổ sung cho hướng dẫn ISO có phần ngắn gọn. Vì khuôn khổ bắt đầu bằng việc xem xét các mục tiêu và chiến lược kinh doanh của tổ chức, nên nó có thể giúp ban quản lý cấp cao xác định rõ hơn mức độ chấp nhận rủi ro của mình và do đó hiểu rõ hơn các chiến lược giảm thiểu rủi ro cần thiết. COSO cũng đã công bố các tài liệu về việc áp dụng khuôn khổ này vào các lĩnh vực cụ thể, chẳng hạn như điện toán đám mây và quản lý rủi ro tuân thủ.
(*) Có lẽ cách tiếp cận tốt nhất là kết hợp các chỉ thị rộng hơn của ISO 31000 với các nguyên tắc quản lý rủi ro có liên quan của COSO. Nhưng để làm được điều này doanh nghiệp cũng phải rất hiểu mình và hiểu về bản chất của hai khung này thì việc vừa tích hợp vừa áp dụng mới trơn tru.
>>> Khuyến nghị: Bất kể hệ thống quản trị rủi ro doanh nghiệp dựa trên tiêu chuẩn hay sự kết hợp nào, hiệu quả của hệ thống cần được đánh giá theo thời gian để đảm bảo rằng nó có lợi cho chiến lược kinh doanh, kế hoạch và hiệu suất của tổ chức. Nếu nó cản trở hoạt động kinh doanh theo bất kỳ cách nào, chương trình quản lý rủi ro phải được thay đổi để loại bỏ nguồn gây ra sự bất ổn. Doanh nghiệp cần trở nên linh hoạt ở chỗ này cũng như là cần thường xuyên đánh giá và điều chỉnh sáng kiến ERM để rủi ro được quản lý đúng cách.
Xem thêm: COSO là gì? Ứng dụng COSO trong quản trị rủi ro doanh nghiệp
Con người, quy trình và hệ thống hỗ trợ chưa hoàn thiện
Nguyên nhân chính của việc áp dụng khung quản trị rủi ro theo COSO kém hiệu quả trong doanh nghiệp thường xuất phát từ đây: con người, quy trình và hệ thống.
Quan trọng nhất khi quản lý rủi ro là doanh nghiệp buộc phải biết họ đang làm gì, tức là không chỉ ông chủ doanh nghiệp “thiết tha” mà các bộ phận phòng ban và cá nhân trong các phòng ban đó cũng phải biết được họ đang đóng vai trò gì trong khung quản trị rủi ro này. Cái này không chỉ đúng với COSO mà còn đúng với tất cả những khung quản trị rủi ro khác. Không hiểu được thì sẽ không thể phối hợp được, không thể phối hợp thì hệ thống hỗ trợ, quy trình có “xịn đét”, khung áp dụng “chuẩn quốc tế” cũng không hơn gì “hòn đá cản đường” các hoạt động kiếm tiền thường ngày của doanh nghiệp.
Ban lãnh đạo thường thiếu cam kết mạnh mẽ trong việc thực hiện, dẫn đến việc triển khai mang tính hình thức và không nhất quán trong toàn doanh nghiệp đây là thách thức đầu tiên mà Taca thấy khi đi tư vấn thực tiễn ở nhiều doanh nghiệp. Nhưng quản trị rủi ro nếu chỉ là một hướng từ trên xuống (Top-down) cũng không hiệu quả. Nhiều người lãnh đạo chỉ đưa ra một danh sách rủi ro cho các phòng ban rồi bảo họ đấy các anh quản lý đi thì chắc chắn là không có ai làm, trừ khi là người lãnh đạo phải đi chi tiết đến từng phòng ban, giám sát thực hiện thường xuyên thì cách này mới được. Nhưng kiểu quản lý này cũng chỉ phù hợp với các doanh nghiệp vừa và nhỏ. Mà các doanh nghiệp ở tầm này họ thường lo cơm áo gạo tiền, lo sản xuất chứ cũng không lo cái khoản quản lý rủi ro mấy.
Các tiếp cận đúng với rủi ro phải là từ các phòng ban bên dưới đưa lên. Mỗi phòng ban lại có nhóm rủi ro khác nhau thì việc lấy thông tin và quản trị rủi ro phải là cấp phòng ban thế này. Cái này là quay lại quan điểm ban đầu, quản lý rủi ro là công việc của toàn thể doanh nghiệp chứ không của riêng một cá nhân (người lãnh đạo, trưởng phòng,…) hoặc một phòng ban nào (phòng kế toán, kiểm toán nội bộ,…). Quan điểm quy chụp việc quản lý rủi ro cho một phòng ban cụ thể có thể chính là nguyên nhân ban đầu khiến việc quản lý thiếu hiệu quả.
Nhiều người join vào hoạt động quản lý rủi ro nhưng thiếu người dẫn dắt cũng không được, khác nào đánh bậy đánh bạ, hảo tổn nguồn lực con người lại còn ảnh hưởng đến hoạt động kinh doanh. Để một người có thể dẫn dắt trách nghiệm thường sẽ là những người đã hiệu về doanh nghiệp (ít nhất có 3-5 năm gắn bó) và làm việc trong các phòng như là kế toán, kiểm toán nội bộ, quản lý chất lượng,… vì ít nhiều gì họ sẽ có góc nhìn kiểm soát, quản trị.
Tuy nhiên, cách thứ 2 sẽ phù hợp hơn với đã số doanh nghiệp: tham vấn ý kiến tư vấn từ chuyên gia có kiến thức sâu về COSO và kỹ năng quản trị rủi ro, vì rằng: có thể người bên trong doanh nghiệp có sự thấu hiểu đẩy đủ về doanh nghiệp hơn nhưng họ lại chưa có kỹ năng đẩy đủ về rủi ro và khó nắm bắt được xu hướng của hoạt động này.
Những chuyên gia đến từ bên ngoài doanh nghiệp sẽ không chỉ kiểm tra được các rủi ro đã tồn tại (Existing Risks) (*) mà còn có thể giúp doanh nghiệp ứng phó được với những rủi ro doanh nghiệp chưa từng gặp phải, rủi ro mới nổi (Emerging Risks).
(*) Đối với các rủi ro đã có trong doanh nghiệp, tất nhiên là phải có sự phối hợp sát sườn của đối ngũ bên trong doanh nghiệp – những người rất hiểu về doanh nghiệp thì kiến thức, kỹ năng và kinh nghiệp quản lý rủi ro từ chuyên gia mới có thể phát huy được. Chứ một mình ông chuyên gia vào làm quản lý rủi ro cho doanh nghiệp người ta, chưa biết gì mà cứ phăm phăm vào làm thì chắc chắn là không làm được.
Ngoài ra yếu tố về con người, các yếu tố về quy trình và hệ thống hỗ trợ cũng là lý do và doanh nghiệp nên outsource phần nào chức năng quản lý rủi ro, nhất là trong trường hợp doanh nghiệp lần đầu áp dụng khung quản trị rủi ro theo COSO, chưa từng có tiền lệ áp dụng quản lý rủi ro một cách có hệ thống ở cấp độ toàn doanh nghiệp. Vì nhân viên các bộ phận thường không được đào tạo đầy đủ về quy trình đánh giá và xử lý rủi ro, dẫn đến việc không thể phát hiện và báo cáo rủi ro một cách hiệu quả hoặc rất vất vả mới có thể làm được.
Hệ thống thông tin và quy trình báo cáo chưa được thiết kế phù hợp để hỗ trợ việc quản trị rủi ro dẫn thông tin về rủi ro thường không được truyền đạt kịp thời và đầy đủ giữa các cấp trong tổ chức. Nhiều doanh nghiệp cũng thiếu công cụ công nghệ phù hợp để theo dõi và quản lý rủi ro một cách hệ thống.
Taca sẽ đưa ra một số sai sót cụ thể hơn nữa trong khân quản lý và thực hiện khiến việc quản lý rủi ro theo COSO nói riêng (và các cách quản trị theo hệ thống khác nói chung)
Loại bỏ những rủi ro thấp ra khỏi tầm quản lý

Risk Matrix Heat Map (Ma trận nhiệt đánh giá rủi ro)
Các rủi ro màu xanh (tức là những rủi ro có mức độ thấp) cũng không được bỏ qua, phải tiếp tục theo dõi. Đã có trường hợp thực tế mà Taca gặp phải là: quý I 10 rủi ro màu xanh, sang đến quý II doanh nghiệp đã bỏ đi 10 rủi ro màu xanh này, không có vấn đề gì xảy ra. Sang quý 3 cũng tương tự, không có gì xảy ra, nhưng đến quý 4, 10 rủi ro này trở thành rủi ro màu đỏ (tương đường với mức độ ở cấp cao nhất).
(*) Các rủi ro màu đỏ (rất cao) thường sẽ là rủi ro liên phòng ban, tức là để giải quyết nó sẽ cần đến ít nhất là hai phòng ban làm việc với nhau. Còn các rủi ro mà chỉ ở riêng một phòng ban căng nhất chỉ đến màu cam hoặc vàng. Với những rủi ro ở trong các cấp độ khác nhau sẽ cần đến sự huy động giải quyết khác nhau.
Rủi ro đang ở trong mức chịu đựng được của doanh nghiệp (Risk capacity) vì con người, quy trình, hệ thống hỗ trợ ở đó đang hoạt động hiệu quả, hoặc chưa có yếu tố bên ngoài nào khiến nó bị lung lay thì nó là rủi ro màu xanh. Nhưng mà khi mà một trong những nhân tố kia rút đi (ví dụ như nhận sự phụ trách chỗ đó nghỉ việc, chính phủ ra luật mới,…) mà chúng ta không kịp nhận biết và phản ứng thì nó thành màu đỏ lúc nào không hay. Vậy nên những rủi ro dù đang ở “vùng xanh” cũng phải để đó để theo dõi, không được xóa đi.
Gia tăng rủi ro vượt quá ngưỡng chịu đựng của doanh nghiệp
Doanh nghiệp sẽ thường nghe đến 4 cách chính để doanh nghiệp có thể phản ứng lại với rủi ro: tránh né (Avoid), chấp nhận (Accept), giảm thiểu (Mitigate) và chia sẻ (Transfer), nhưng trong thực tế sẽ có trường hợp doanh nghiệp gia tăng rủi ro (Increase) để tăng lợi nhuận.
Lấy ví dụ thế này, rủi ro thực tế của doanh nghiệp đang ở mức A, mức độ chịu đựng rủi ro của doanh nghiệp là tại C. Tại A lợi nhuận của doanh nghiệp đang là 20 tỷ, nếu rủi ro được đẩy lên mức B (ở giữa A và C), lợi nhuận của doanh nghiệp có thể là 25 tỷ. Sẽ có doanh nghiệp sẽ gia tăng rủi ro đến mức B để đạt được mức lợi nhuận cao hơn (high risk và high returns!).
Tuy nhiên, nếu doanh nghiệp không biết ngưỡng chịu đựng rủi ro, đưa ra quyết định chỉ dựa trên sự tăng lên về lợi nhuận thì khi rủi ro vượt ngoài ngưỡng chịu đựng, doanh nghiệp có thể bị “knock out”: mất doanh thu, chi phí vượt mức, tiền phạt theo quy định, giải quyết tranh chấp pháp lý, nợ nần,….
Không thể ứng phó với những rủi ro mới nổi (emerging risk) xuất hiện liên tục
Các công ty cấn phải tung lưới đủ rộng để phát hiện ra những rủi ro mới trước cả khi chúng xảy ra. Các phương pháp xác định rủi ro truyền thông dựa trên cách đánh giá và xét sau sẽ là không đủ.
Một số rủi ro mới với nhiều doanh nghiệp có thể kể đến: Rủi ro an ninh mạng, Rủi ro ESG, Rủi ro từ áp dụng điện toán đám mây,…..Ví dụ về các rủi ro liên quan đến ESG, hầu hết các doanh nghiệp đều không có tổn thất lịch sử liên quan đến biến đổi khí hậu và ít có doanh nghiệp nào gặp phải phản ứng dữ dội đáng kể về danh tiếng do một vấn đề xã hội.
Khung quản trị rủi ro theo COSO có thể giúp doanh nghiệp ứng phó với những rủi ro mới này những sẽ yêu cầu một mức độ áp dụng cao hơn nhiều. Trên thực tế cũng chỉ mới có những doanh nghiệp lớn, nơi mà các rủi ro mới nổi (về ESG, điện toán đám mây, an ninh mạng,..) đang đe dọa đến doanh thu của họ thì việc áp dụng khung để quản trị sẽ phổ biến hơn.
Xem thêm: Meeting the future: Dynamic risk management for uncertain times – Gặp gỡ tương lai: Quản lý rủi ro linh hoạt cho thời kỳ bất ổn
Giải pháp để doanh nghiệp triển khai khung quản trị rủi ro theo COSO hiệu quả
Hỗ trợ từ những cán bộ cấp cao
Thành phần thiết yếu nhất là hội đồng quản trị và các giám đốc điều hành cấp cao phải thực sự coi trọng vấn đề quản lý rủi ro. Điều đó có nghĩa là sự ủng hộ cho sáng kiến phải nhất quán và không dao động. Thông thường, các sáng kiến áp dụng khung quản lý rủi ro này thiếu quy trình tư duy chiến lược và được triển khai kém ngay từ đầu. Do đó, chúng không thể duy trì sự ủng hộ lâu dài từ các cấp quản lý và hội đồng quản trị quan trọng.
Ở một số doanh nghiệp lớn có sự hiện diện của một Giám đốc rủi ro (CRO) có chuyên môn về rủi ro và nắm bắt được tình hình doanh nghiệp. Họ phải là người có tầm nhìn xa, không bị bó buộc vào các thông lệ lỗi thời của các quy trình tư duy chủ đạo hiện tại. CRO phải chịu trách nhiệm hàng ngày trong việc thông báo cho các giám đốc điều hành cấp cao, ủy ban công bố thông tin của Hội đồng quản trị và tất cả những người quan tâm khác về tình trạng rủi ro trong toàn bộ tổ chức. Vị trí này phải có mối quan hệ báo cáo trực tiếp với ủy ban công bố thông tin/rủi ro và hội đồng quản trị để đảm bảo rằng vị trí này không bị ảnh hưởng đến việc thực hiện công việc của mình do chính trị doanh nghiệp và cấu trúc không phù hợp.
Cấu trúc rủi ro được xác định rõ ràng ở cấp độ toàn doanh nghiệp
Khung quản trị rủi ro theo COSO phải là cấu trúc được xác định rõ ràng để đánh giá rủi ro trên tất cả các yếu tố của tổ chức, giống như một bản đồ toàn diện và đầy đủ về toàn bộ doanh nghiệp, mô tả thực tế tất cả các yếu tố hoạt động chính của tổ chức.
Một bản đồ cơn bao gồm tất cả các tập hợp con hoạt động của doanh nghiệp. Một bản đồ con khác sẽ bao gồm tất cả các loại cơ chế hỗ trợ hành chính hoặc chức năng chéo. Lý do cho điều này là để không làm phức tạp quá mức tình hình thực tế của doanh nghiệp mà bắt đầu từng bước để thấu hiểu từng lớp của trong chức năng quản lý rủi ro (mô hình 3 lớp phòng vệ trong quản lý rủi ro) và để củng cố mindset quan trọng rằng rủi ro của các bộ phận khác nhau của doanh nghiệp khá khác nhau và chúng cần được đánh giá riêng biệt và khác biệt với nhau.
Xem thêm: Mô hình ba tuyến và mô hình 3 tuyến phòng thủ: chìa khóa để quản lý rủi ro doanh nghiệp hiệu quả
Xác định mức độ chấp nhận rủi ro
Ban quản lý phải xác định mức độ chấp nhận rủi ro phù hợp: nói cách khác, chúng ta có thể chấp nhận rủi ro ở mức nào trước khi nó trở nên quá mức? Mức độ chấp nhận rủi ro này phải được áp dụng cho bất kỳ và tất cả các sự kiện có thể xảy ra trong toàn bộ doanh nghiệp. Tức là thành viên của tổ chức phải tham gia để cung cấp thông tin đầu vào cho ban quản lý về các vấn đề chính này ở mọi cấp độ của tổ chức. Nhưng điều quan trọng nằm ở đây: khi mức độ chấp nhận rủi ro được thiết lập, cụ thể là mức độ rủi ro mà ban quản lý cảm thấy thoải mái, thì giới hạn rủi ro phải được tuân thủ nghiêm ngặt.
Một điều khó khăn khi xác định mức độ chấp nhận rủi ro là sự đa dạng của các rủi ro cần phải được tính đến. Thông thường, chúng ta nghe nói rằng mức độ chấp nhận rủi ro trong các doanh nghiệp chính được thiết lập rõ ràng. Tuy nhiên, đây chỉ là một phần rất, rất nhỏ trong toàn bộ bức tranh rủi ro của một tổ chức. Khi thiết lập khẩu vị rủi ro trên cơ sở danh mục đầu tư, chúng ta phải đảm bảo bao gồm tất cả các loại rủi ro kinh doanh, cũng như các lĩnh vực chuyên biệt về rủi ro là thức tế và logic.
Việc phát triển danh mục rủi ro (Risk Porpolio) không phải là nhiệm vụ nhỏ, nhưng hoàn toàn cần thiết để cài đặt đúng bất kỳ loại phương pháp quản lý rủi ro nào trong một tổ chức. Ngôn ngữ rủi ro được xác định rõ ràng được sử dụng trong toàn bộ doanh nghiệp cũng phải phát triển một ngôn ngữ rủi ro để nêu chi tiết các thuật ngữ và phương pháp sẽ được sử dụng chung trong tổ chức. Ngôn ngữ rủi ro này cần được truyền đạt cho tất cả mọi người trong tổ chức và sau đó được sử dụng liên tục để xây dựng sự hiểu biết về ý nghĩa và nội dung của nó. Nếu cần, thuật ngữ rủi ro nên được công bố và phân phối trên toàn doanh nghiệp để đảm bảo tính đồng nhất của việc làm. Sau khi xác định và hiểu rõ, thuật ngữ này cần được sử dụng nhất quán trong mọi hoạt động giao tiếp và trở thành một phần của cuộc đối thoại chính thống.
Văn hóa rủi ro rõ ràng
Mọi tổ chức sẽ sử dụng khung quản trị rủi ro theo COSO -ERM hiệu quả phải xác định một văn hóa rủi ro mà họ muốn áp dụng trong tổ chức. Văn hóa rủi ro có thể rất bảo thủ, rất hung hăng hoặc về cơ bản là trung lập. Bất kỳ nền văn hóa nào cũng tạo ra các nền văn hóa phụ; văn hóa rủi ro cũng không ngoại lệ. Ví dụ, có thể có những hiểu biết rất cụ thể về cách tổ chức sẽ xử lý rủi ro hoạt động một cách nhất quán.
Một trường hợp hoàn toàn có thể xảy ra: bộ phận bán hàng và tiếp thị trong sự nhiệt tình tiếp thị và bán sản phẩm đã đưa ra những lời hứa mà tổ chức không thể thực hiện được về mặt hoạt động. Vào thời điểm đó, tổ chức bán hàng và tiếp thị đã trở thành một nền văn hóa rủi ro rời rạc. Họ tạo ra những lời hứa, các nghĩa vụ pháp lý và các kỳ vọng cho tổ chức nhưng không dựa trên văn hóa rủi ro chung. Khi doanh nghiệp không thể thực hiện, thì doanh nghiệp tạo ra một tình huống khiến khách hàng rất không hài lòng.
Những tình huống này có thể tránh được nếu bộ phận bán hàng và tiếp thị hành động trong tiêu chí của nền văn hóa rủi ro đã được thiết lập. Nói cách khác, họ sẽ tuân thủ các hướng dẫn đã thiết lập về việc tạo ra kỳ vọng và thời gian thực hiện. Bất cứ khi nào họ rời khỏi văn hóa rủi ro được thiết lập này, họ sẽ tạo ra một nền văn hóa rủi ro riêng lẻ không được chấp nhận và sẽ có hệ thống, quy trình và con người join vào để khắc phục sự rời rạc văn hóa này.
Báo cáo tự động hóa cao và tập trung vào dữ liệu
Báo cáo rủi ro từ hệ thống dựa trên dữ liệu thức và mọi hoạt động quản lý rủi ro dựa vào bối cảnh dữ liệu sẽ thiết lập hệ thống quản trị rủi ro “hàng đầu”
Phương pháp quản lý rủi ro hiệu quả nhất được thiết lập phải dựa trên dữ liệu/thực tế. Sử dụng dữ liệu hoặc thực tế sẽ dẫn đến đánh giá nhanh chóng và chính xác về rủi ro và tính kịp thời của báo cáo mà không thể đạt được bằng bất kỳ phương tiện nào khác. Một mô hình thuộc loại này có thể cung cấp phản hồi gần như tức thời tùy thuộc vào mức độ tự động hóa.
Xác định rõ ràng các chỉ số rủi ro chính (KRI – Key Risk Indicator)
Lý do phải có KRI là để biết được doanh nghiệp của bạn đang thay đổi như thế nào trong “từng phút hoạt động”. Thông tin của doanh nghiệp càng cập nhật, bạn càng có nhiều khả năng quản lý hiệu quả tổ chức và ngăn chặn những kết quả không mong muốn làm ảnh hưởng đến thành công của bạn. Không nên nhầm lẫn KRI với các chỉ số quy trình chính (KPI), Trong một số trường hợp, KRI hoặc KPI có thể hoàn toàn khác nhau.
Phân loại rủi ro không được “phức tạp”
Mặc dù phân loại rủi ro là tối quan trong để phân bổ nguồn lực xử lý rủi ro hiệu quả, nhưng có một số sự thật doanh nghiệp phải thừa nhận là:
- Rủi ro không thể được phân loại rõ ràng. Rủi ro không phải là thứ có thể được phân loại gọn gàng thành các phân đoạn nhỏ đẹp và thống nhất. Rủi ro sẽ hầu như luôn thay đổi các danh mục bất kể loại danh mục nào được sử dụng. Nhận thức này sẽ giúp bạn hiểu rõ rằng không thể phân loại rủi ro hoàn hảo.
- Nhiều hơn không nhất thiết là tốt hơn. Phân loại trực tiếp danh mục phức tạp hơn nhiều với nhiều danh mục phân loại phụ có trong mô hình COSO/ERM.Câu hỏi cần đặt ra là liệu sự phức tạp có bổ sung thêm bất kỳ giá trị nào cho bài tập hay chỉ đơn giản là làm tăng thêm độ phức tạp của việc đánh giá rủi ro. Khi việc phân loại rủi ro quá phức tạp nó có thể khiến nhóm người liên quan đi sâu vào việc “phân định loại rủi ro” hơn là “quản lý rủi ro”.
- Sơ đồ phân loại rủi ro chỉ nên được sử dụng để kiểm tra tính hợp lý và đảm bảo rằng không rủi ro nào bị bỏ qua. Hãy nhớ rằng, mục đích của bài tập là rủi ro và cách quản lý rủi ro chứ không phải là sơ đồ phân loại rủi ro hoàn hảo.
Kế hoạch chiến lược để liên tục cải thiện khung quản trị rủi ro theo COSO
Nếu doanh nghiệp “tự mãn” về khung quản trị rủi ro hiện là hồi chuông báo tử cho một tổ chức trong tương lai. Ngay cả khi doanh nghiệp đã tạo ra hệ thống quản lý rủi ro doanh nghiệp tuyệt vời nhất từ trước đến nay, doanh nghiệp cũng không thể ngủ quên trên chiến thắng và hy vọng rằng nó sẽ đủ cho tương lai.
Rủi ro là một quá trình linh hoạt và không bao giờ ngừng thay đổi vì môi trường luôn thay đổi và doanh nghiệp cũng đang thay đổi lớn mạnh hơn từng ngày. Đây cũng là lý do Taca khuyến nghị các doanh nghiệp nên thiết lập ngân sách cho việc kiểm soát nội bộ và quản lý rủi ro ít nhất là 1 năm/ 1 lần
Mức độ linh hoạt khi ứng phó với các rủi ro trong tương lai
Mục tiêu cuối cùng của bất kỳ khung quản trị rủi ro nào (bao gồm cả COSO-ERM) là khả năng nhìn thấy tương lai trước khi tương lai đến và làm suy yếu tổ chức. Hoàn toàn không có hiệu quả nếu doanh nghiệp liên tục nhìn lại quá khứ trong khi đang cố gắng điều hành một tổ chức tiến bộ. Doanh nghiệp phải ở vị trí có thể ngăn chặn những hậu quả không mong muốn trước khi các rủi ro trở thành hậu quả.
Tổ chức cần một người nào đó nhìn vào tương lai và bắt đầu kiểm kê những loại sự kiện không mong muốn có thể ẩn núp trong bóng tối phía sau. Đồng thời, các giám đốc điều hành nên cố gắng xác định các cơ hội có thể có để tổ chức có thể tận dụng những sự kiện tích cực này.
Tỷ dụ như sự thay đổi đột ngột trên thị trường trong việc cung cấp sản phẩm có thể gây rủi ro cho đối thủ cạnh tranh. Tuy nhiên, vì bạn nhận ra điều đó sớm, nên đây là cơ hội để bạn giành được lợi thế cạnh tranh hoặc có thể thống trị thị trường. Một ví dụ khác là về sự tác động đáng kể của Internet và sự chuyển hướng tiền quảng cáo đối với ngành báo chí khiến họ mất đi lượng độc giả tương đối. Nếu nhận ra sớm hơn rằng có một sự thay đổi công nghệ trong tâm chí của người tiêu dùng, thị hiếu của người tiêu dùng và hình thức tiêu dùng thì tình hình của ngành báo chí sẽ thay đổi tích cực hơn.
Tham khảo dịch vụ kiểm soát nội bộ – quản trị rủi ro của Taca tại đây:
Tham khảo các dịch vụ liên quan khác:
Câu hỏi thường gặp
Q1: Khung quản trị rủi ro theo COSO giải quyết các rủi ro mới nổi như thế nào?
Khung COSO khuyến khích các công ty liên tục giám sát và đánh giá hệ thống kiểm soát nội bộ của họ để nhận diện và xử lý các rủi ro mới nổi. Bằng cách thường xuyên đánh giá các hoạt động kiểm soát và điều chỉnh chúng theo những thay đổi trong môi trường kinh doanh, các tổ chức có thể quản lý hiệu quả các rủi ro đang phát triển.
Q2: Vai trò của lãnh đạo trong việc triển khai COSO là gì?
Lãnh đạo SME đóng vai trò then chốt trong việc xây dựng môi trường kiểm soát, phê duyệt các chính sách và quy trình, tham gia trực tiếp vào hoạt động giám sát, và đảm bảo các nguyên tắc COSO được áp dụng phù hợp với điều kiện thực tế của doanh nghiệp.
Q3: Làm thế nào để thực hiện giám sát hiệu quả trong SME khi không có bộ phận kiểm soát nội bộ?
SME có thể thực hiện giám sát thông qua việc tăng cường kiểm tra chéo giữa các bộ phận, lãnh đạo thực hiện kiểm tra đột xuất, và có thể thuê ngoài kiểm toán cho một số hoạt động quan trọng như kiểm kê cuối năm.
Q4: Làm thế nào để đảm bảo tính hiệu quả của các điểm kiểm soát trong SME?
Cần tập trung vào các điểm kiểm soát then chốt, đảm bảo tính thực thi cao, có sự giám sát thường xuyên của lãnh đạo, và định kỳ đánh giá lại hiệu quả của các điểm kiểm soát để điều chỉnh phù hợp.
Q5: So sánh Quản trị rủi ro theo COSO và ISO 31000
COSO và ISO 31000 là hai tiêu chuẩn quản trị rủi ro phổ biến và được áp dụng nhiều tại các doanh nghiệp Việt Nam hiện nay, đặc biệt trong Quản trị rủi ro tài chính. Bảng so sánh dưới đây sẽ giúp các doanh nghiệp thấy được những tiêu chí phù hợp của mỗi tiêu chuẩn từ đó áp dụng vào doanh nghiệp của mình
| Tiêu chí | COSO ERM (2017) | ISO 31000 (2018) |
| 1. Thông tin chung | ||
| Phát triển bởi | Committee of Sponsoring Organizations | International Organization for Standardization |
| Phạm vi áp dụng | Toàn cầu | Toàn cầu |
| Đối tượng | Tập trung vào doanh nghiệp và
tổ chức tài chính |
Mọi loại hình tổ chức |
| 2. Cấu trúc | ||
| Số thành phần chính | 5 thành phần | 3 thành phần |
| Các thành phần | • Quản trị và văn hóa
• Chiến lược và mục tiêu • Hiệu suất • Xem xét và sửa đổi • Thông tin, truyền thông và báo cáo |
• Nguyên tắc
• Khung quản lý • Quy trình |
| Số nguyên tắc | 20 nguyên tắc | 8 nguyên tắc |
| 3. Quy trình quản lý rủi ro | Gồm 5 bước
1. Xác định mục tiêu 2. Đánh giá rủi ro 3. Giảm thiểu rủi ro 4. Báo cáo và giám sát rủi ro 5. Hoạt động kiểm soát
|
Gốm 7 bước
1.Thiết lập bối cảnh 2. Nhận diện rủi ro 3. Phân tích rủi ro 4. Đánh giá rủi ro 5. Xử lý rủi ro 6. Giám sát và xem xét 7. Trao đổi thông tin và tham vấn |
| 4. Ưu điểm | • Chi tiết và cụ thể
• Tích hợp tốt với quản trị doanh nghiệp • Phù hợp với yêu cầu tuân thủ nghiêm ngặt • Có công cụ đánh giá chi tiết |
• Linh hoạt và dễ điều chỉnh
• Áp dụng được nhiều loại hình tổ chức • Ngôn ngữ đơn giản, dễ hiểu • Được công nhận toàn cầu |
| 5. Hạn chế | • Phức tạp trong triển khai
• Chi phí thực hiện cao • Khó áp dụng cho tổ chức nhỏ • Tập trung nhiều vào kiểm soát tài chính |
• Thiếu hướng dẫn chi tiết
• Khó đánh giá mức độ tuân thủ • Cần điều chỉnh nhiều khi áp dụng • Thiếu công cụ đánh giá cụ thể |
| 6. Đối tượng | • Doanh nghiệp lớn
• Tổ chức tài chính • Doanh nghiệp tuân thủ quy định nghiêm ngặt • Tổ chức có nguồn lực mạnh (nhân sự, khả năng quản lí, thi hành…) |
• Tổ chức vừa và nhỏ
• Tổ chức cần khung quản lý linh hoạt • Doanh nghiệp đa quốc gia • Tổ chức muốn tiếp cận đơn giản |
| 7. Xu hướng áp dụng | Được áp dụng nhiều trong ngành tài chính | Được nhiều loại hình tổ chức lựa chọn |
Q6: 4 cách để ứng phó với rủi ro
- Tránh né (Avoid): loại bỏ hoàn toàn. Doanh nghiệp lựa chọn không tham gia vào hoạt đông có thể gây ra rủi ro này. Ví dụ dễ thấy nhất là Vingroup bán đứt hệ thống Vinmart cho Masan, loại bỏ hoàn toàn ra khỏi hệ thống hoạt động kinh doanh của họ.
- Chấp nhận (Accept): đối với các rủi ro ở trong mức chịu đựng, doanh nghiệp thường áp dụng phương pháp này.
- Giảm thiểu (Mitigate): đây sẽ là trường hợp thường gặp nhất trong thực tế. Doanh nghiệp sử dụng con người, quy trình, hệ thống hỗ trợ để giảm thiểu rủi ro về mức có thể chấp nhận được.
- Chia sẻ (Transfer): Chuyển giao rủi ro cho bên thứ 3, nhưng khi vấn đề xảy ra doanh nghiệp vẫn sẽ cần đứng ra chịu trách nhiệm chính. Ví dụ nhiều công thuê ngoài dịch vụ bảng lương, khách hàng (không phải năng lực cốt lõi của công ty) để giảm thiểu các rủi ro liên quan và tập trung vào năng lực lõi của mình.
Taca Business Consulting,
Bài viết liên quan


Liên hệ chúng tôi
Trụ sở chính
Tầng 2, tòa A, Chelsea Residences, số 48 Trần Kim Xuyến, Phường Yên Hoà, TP Hà Nội.
Hotline: 0982 518 586
Support@taca.edu.vn
Chi nhánh
Tầng 18, Tòa nhà Vincom Center Đồng Khởi, 72 Lê Thánh Tôn, Phường Bến Nghé, Quận 1, HCM
Hotline: 0985 611 911